
SCS評価制度
制度対応に向けて、
認証ログの見方が分かる
不審な認証試行に気づくための5つの観点と、
月次モニタリングの負担を減らす方法を紹介します。
月次モニタリング観点集|PDF・全16ページ
認証ログの月次モニタリングが必須に。
SCS評価制度が求める要件
SCS評価制度 要求事項・評価基準 No.4-4-3-3
No.4-4-3-1で取得及び保管を求めるログのうち、認証サーバのログについては、月1回以上の頻度でモニタリングを実施し、不審な認証試行を検知すること。
引用:経済産業省「サプライチェーン強化に向けたセキュリティ対策評価制度」要求事項・評価基準 No.4-4-3-3
対応の必要性
★4の取得を目指す場合、認証ログの月次モニタリングは必須になります。
※制度の取得要件として、★4で定められたすべての要求事項・評価基準を満たす必要があります。
各社で検討すること
認証ログをどのように確認し、何をもとに不審な認証試行と判断するかを、各社で検討する必要があります。
※評価基準No.4-4-3-3には、具体的なログの見方や不審と判断する基準までは示されていません。
認証ログの見方が分かる。
月次モニタリング観点集
SCS評価制度への対応では、自社の環境に合ったモニタリング方法や判断基準の検討が必要です。
そこで、検討の参考にしていただける「月次モニタリング観点集」をご用意しました。
前半
5つのモニタリング観点
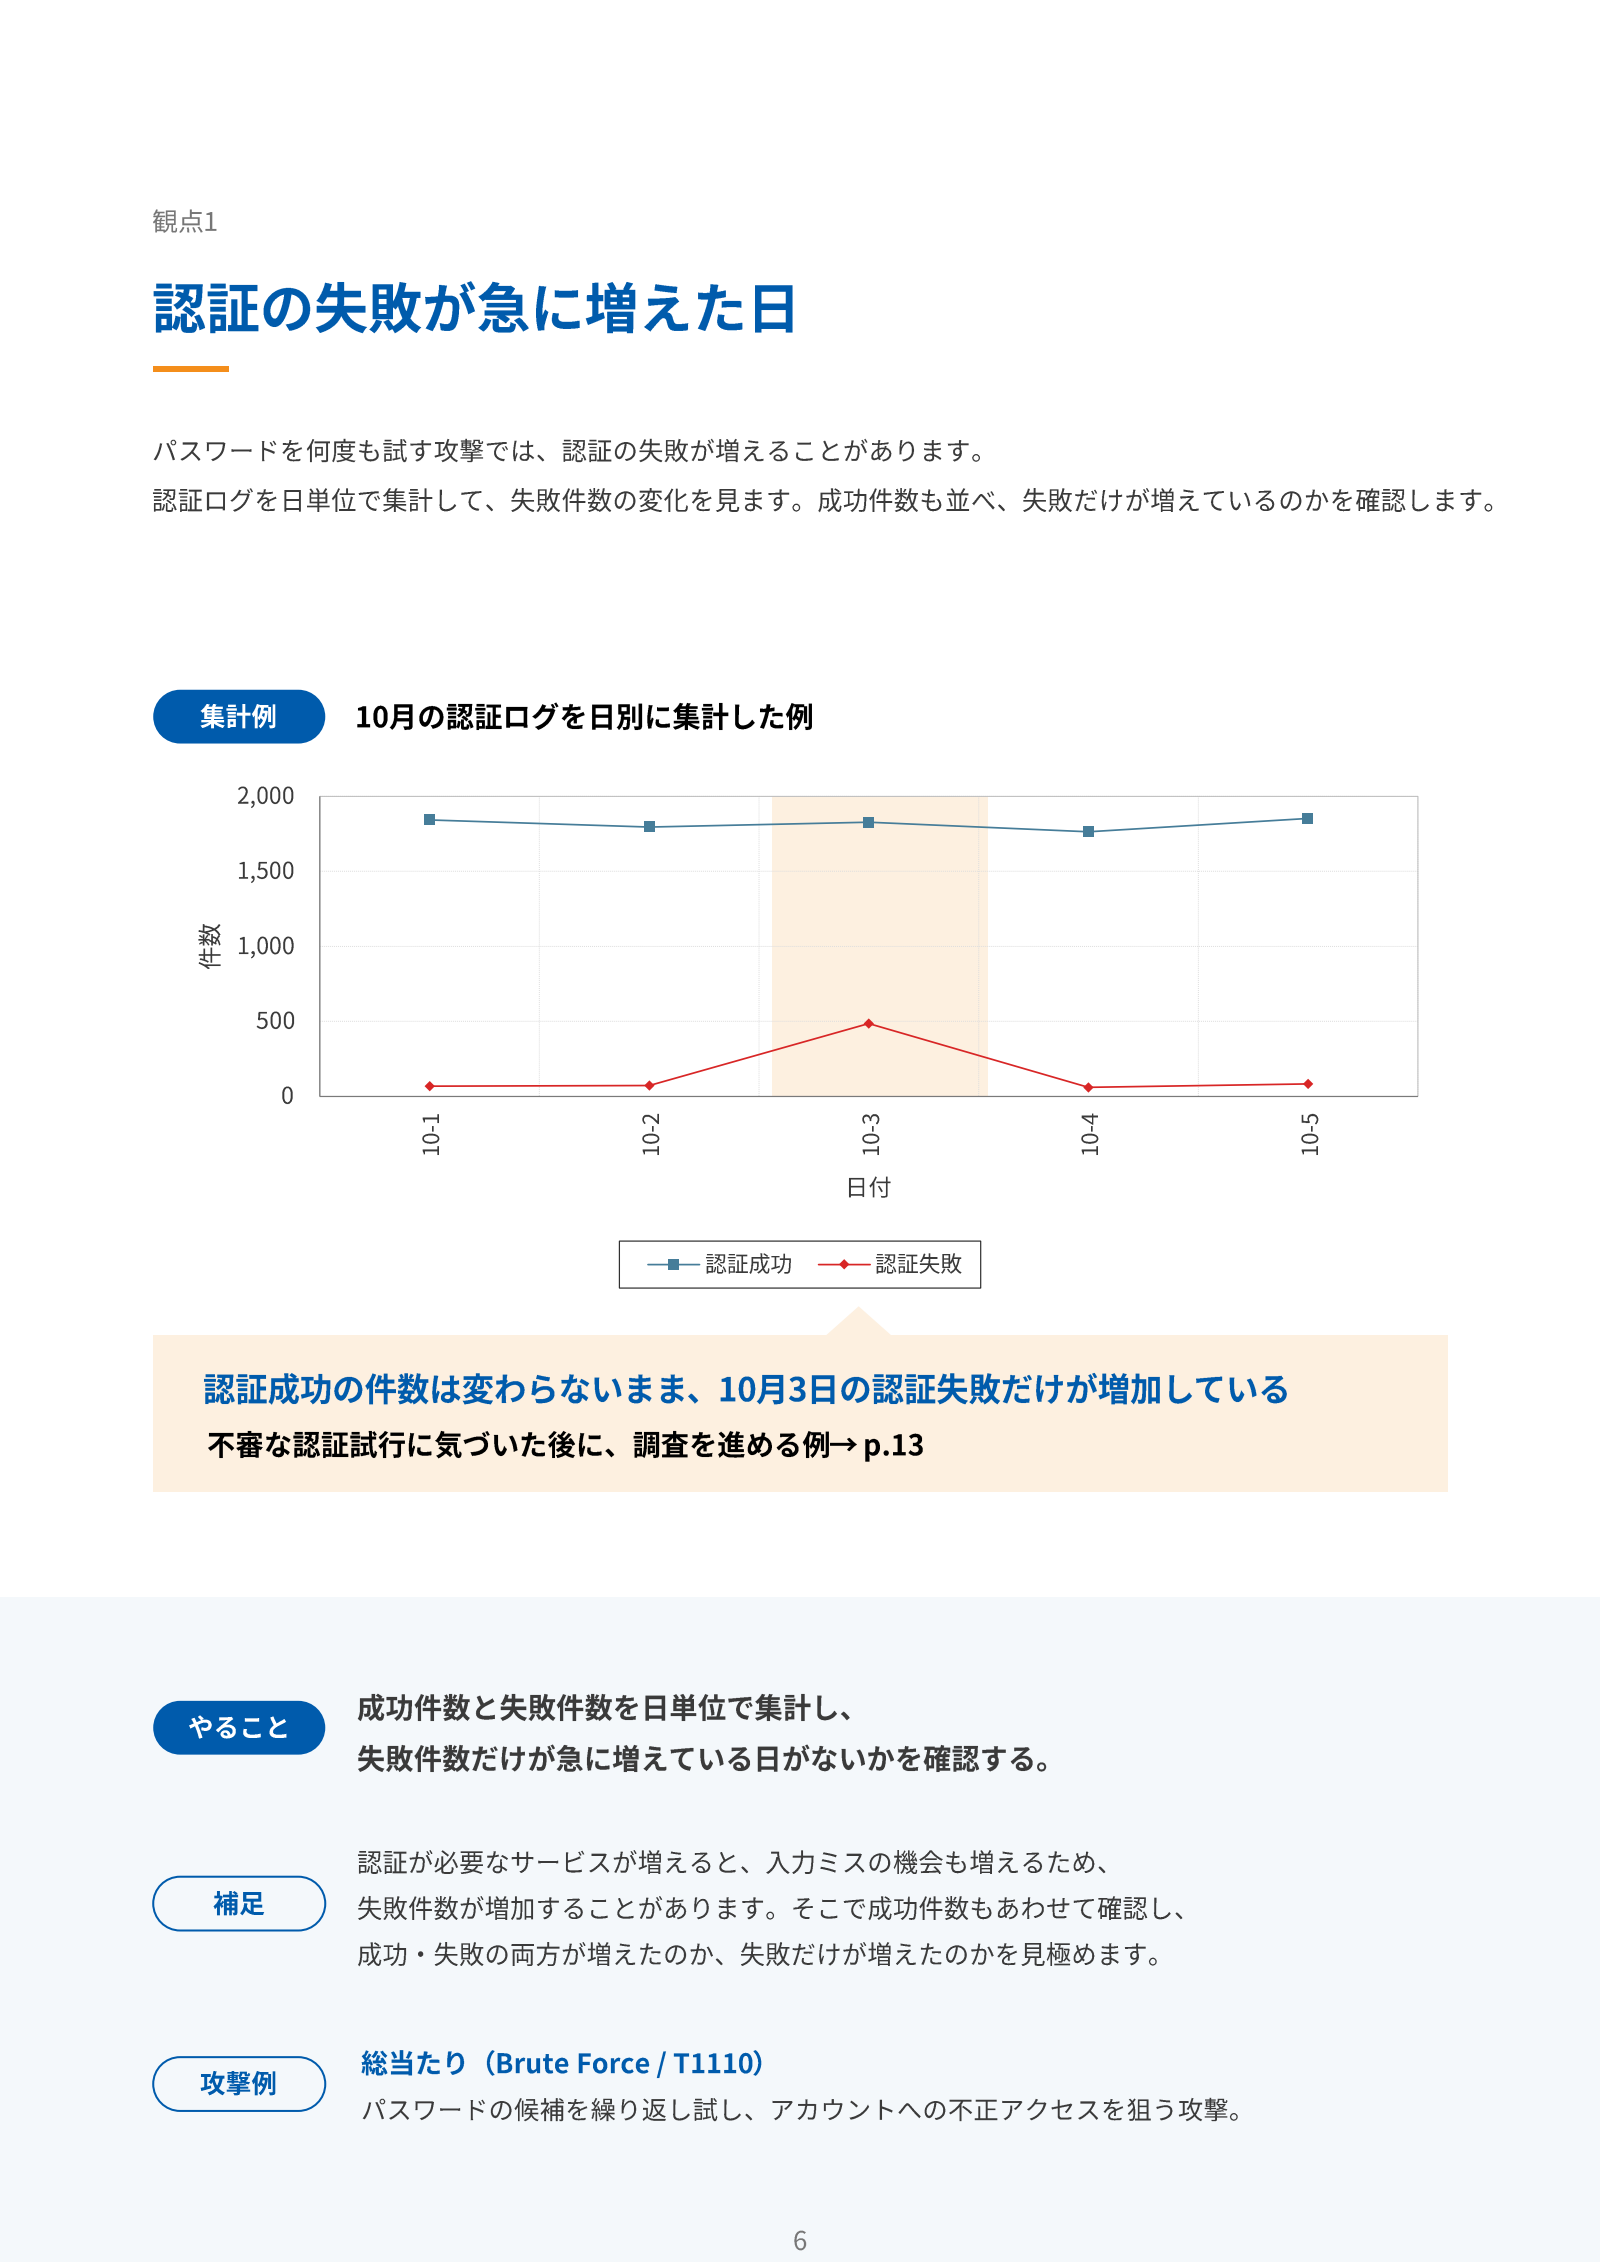
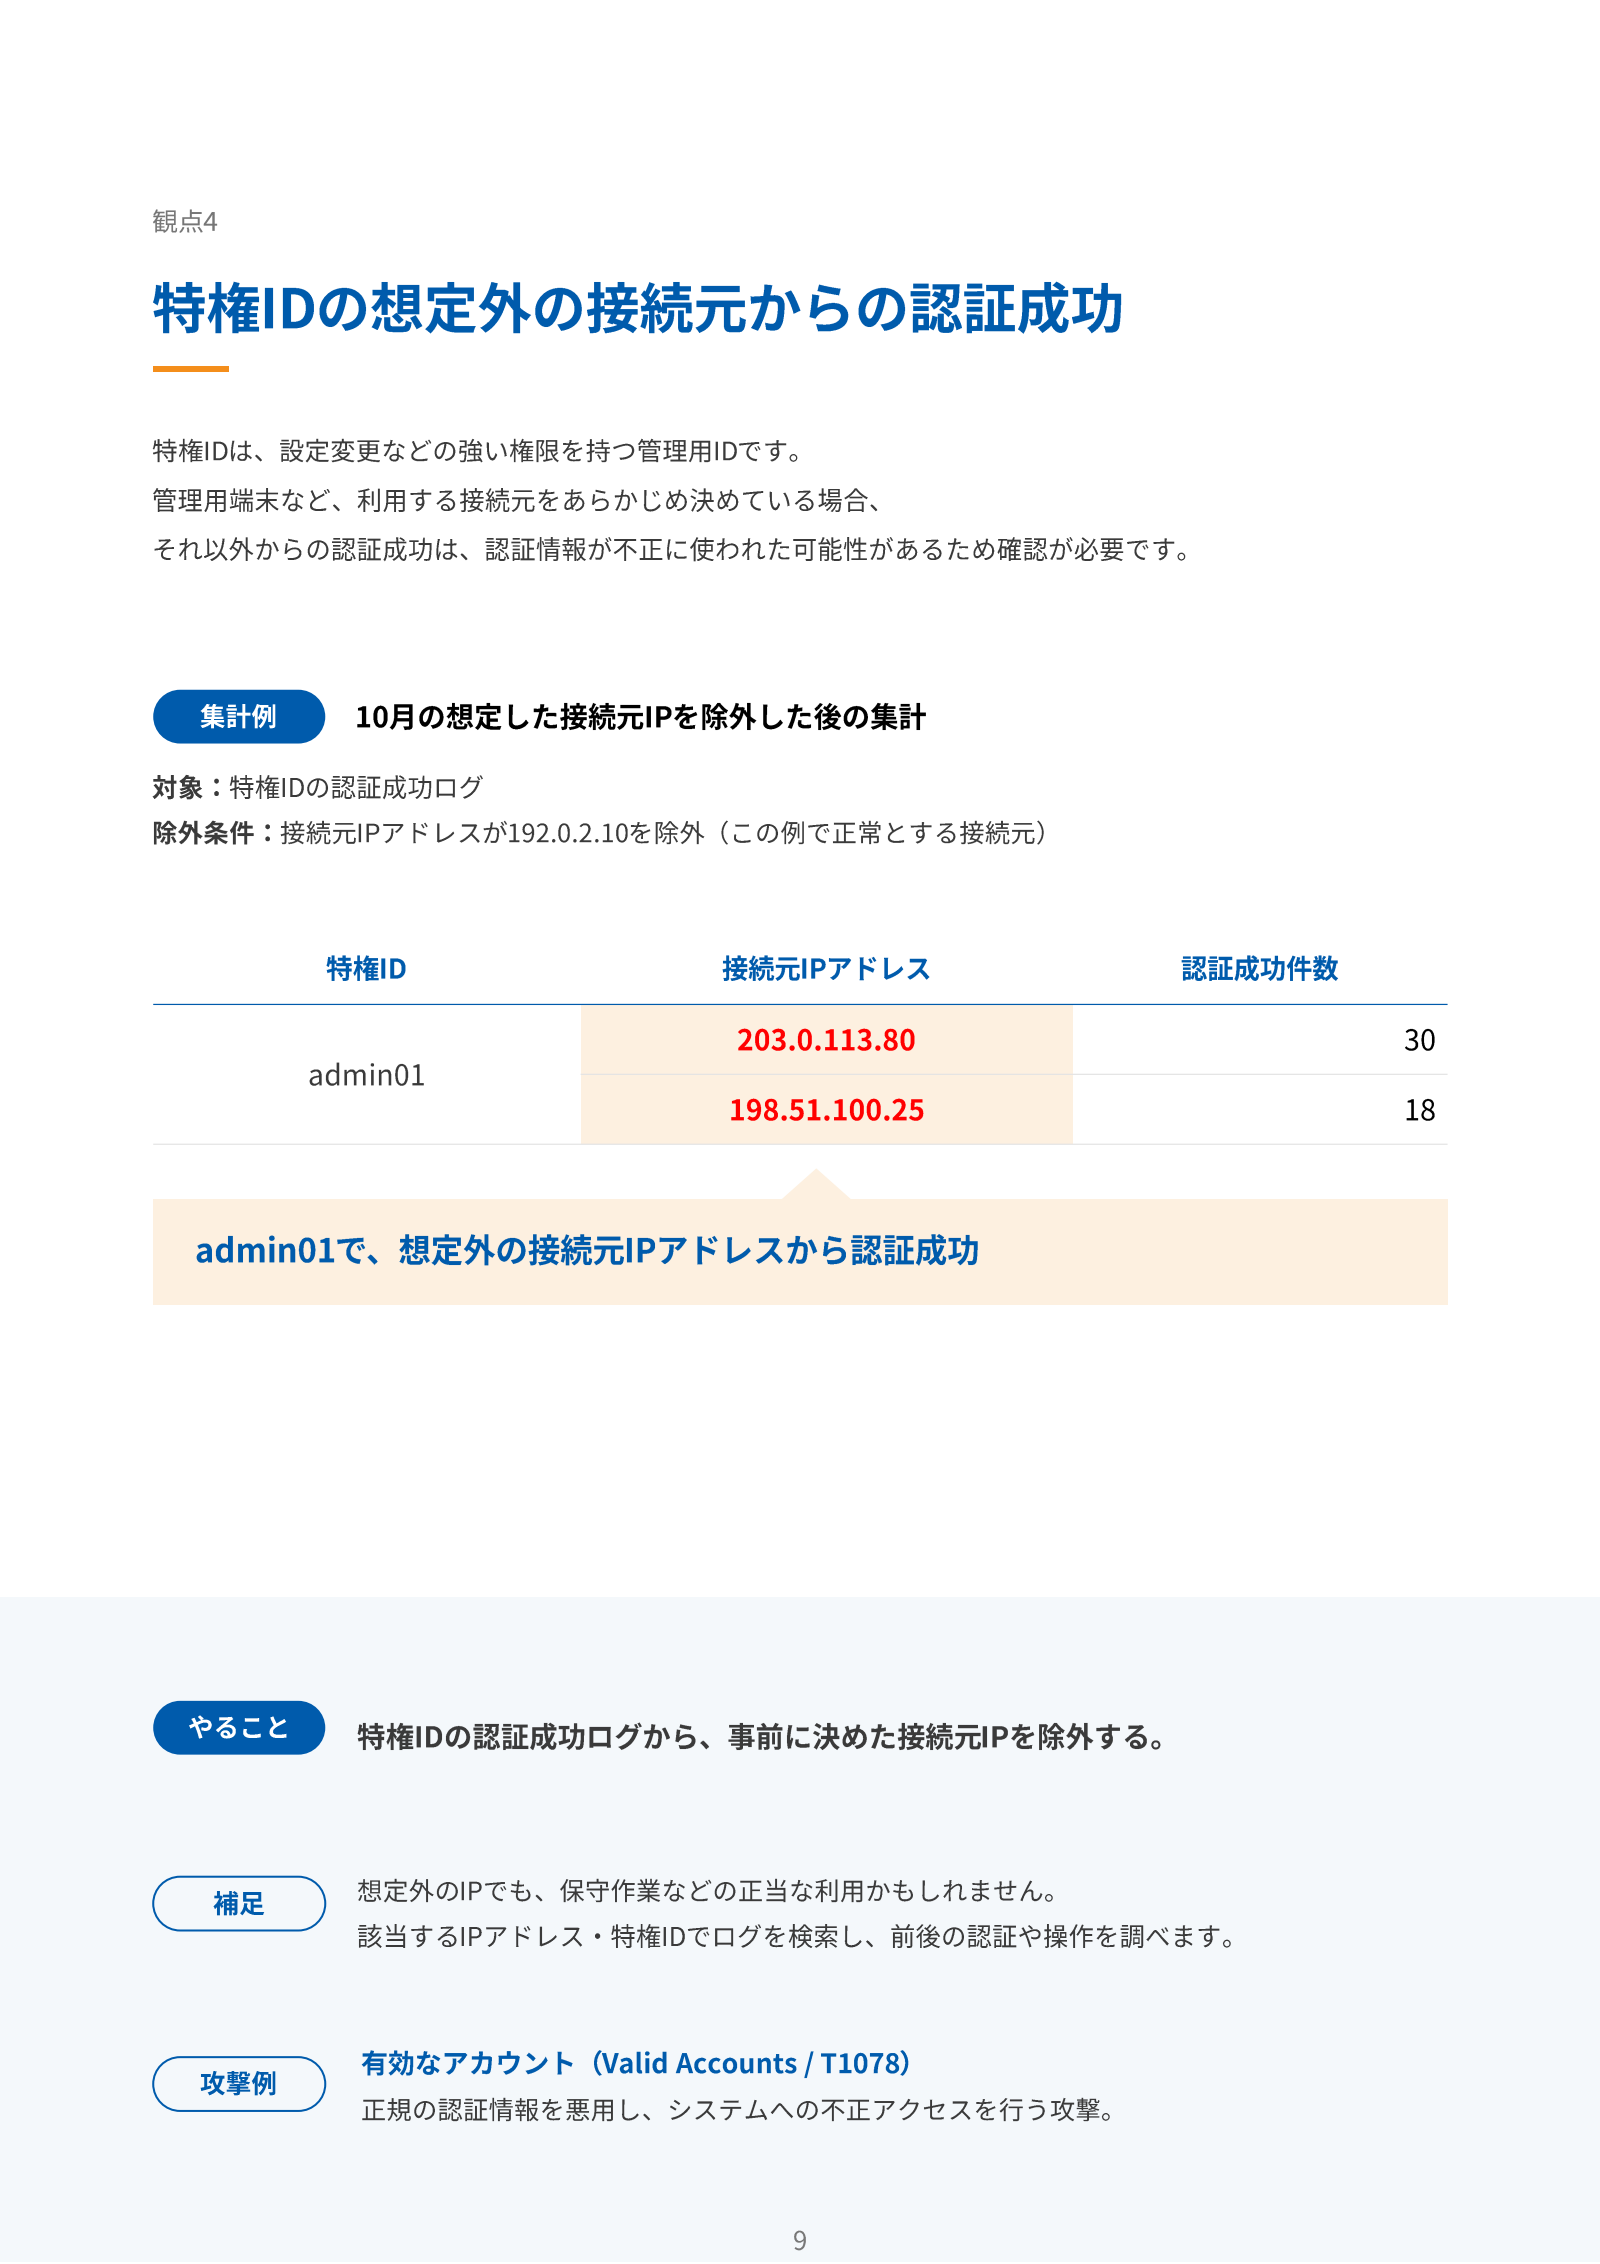
不審な認証試行に気づくための5つの観点を、認証の成功・失敗の集計例とともに解説します。各観点で確認する内容や、確認時に考慮する点、関連する攻撃例も掲載しています。
資料に掲載した観点
- 認証の失敗が急に増えた日
- 認証の失敗が多いユーザID
- 認証の失敗が急に増えた接続元IP
- 特権IDの想定外の接続元からの認証成功
- 業務時間外に増加した認証成功
後半
月次モニタリングの
負担を減らすLogstorage
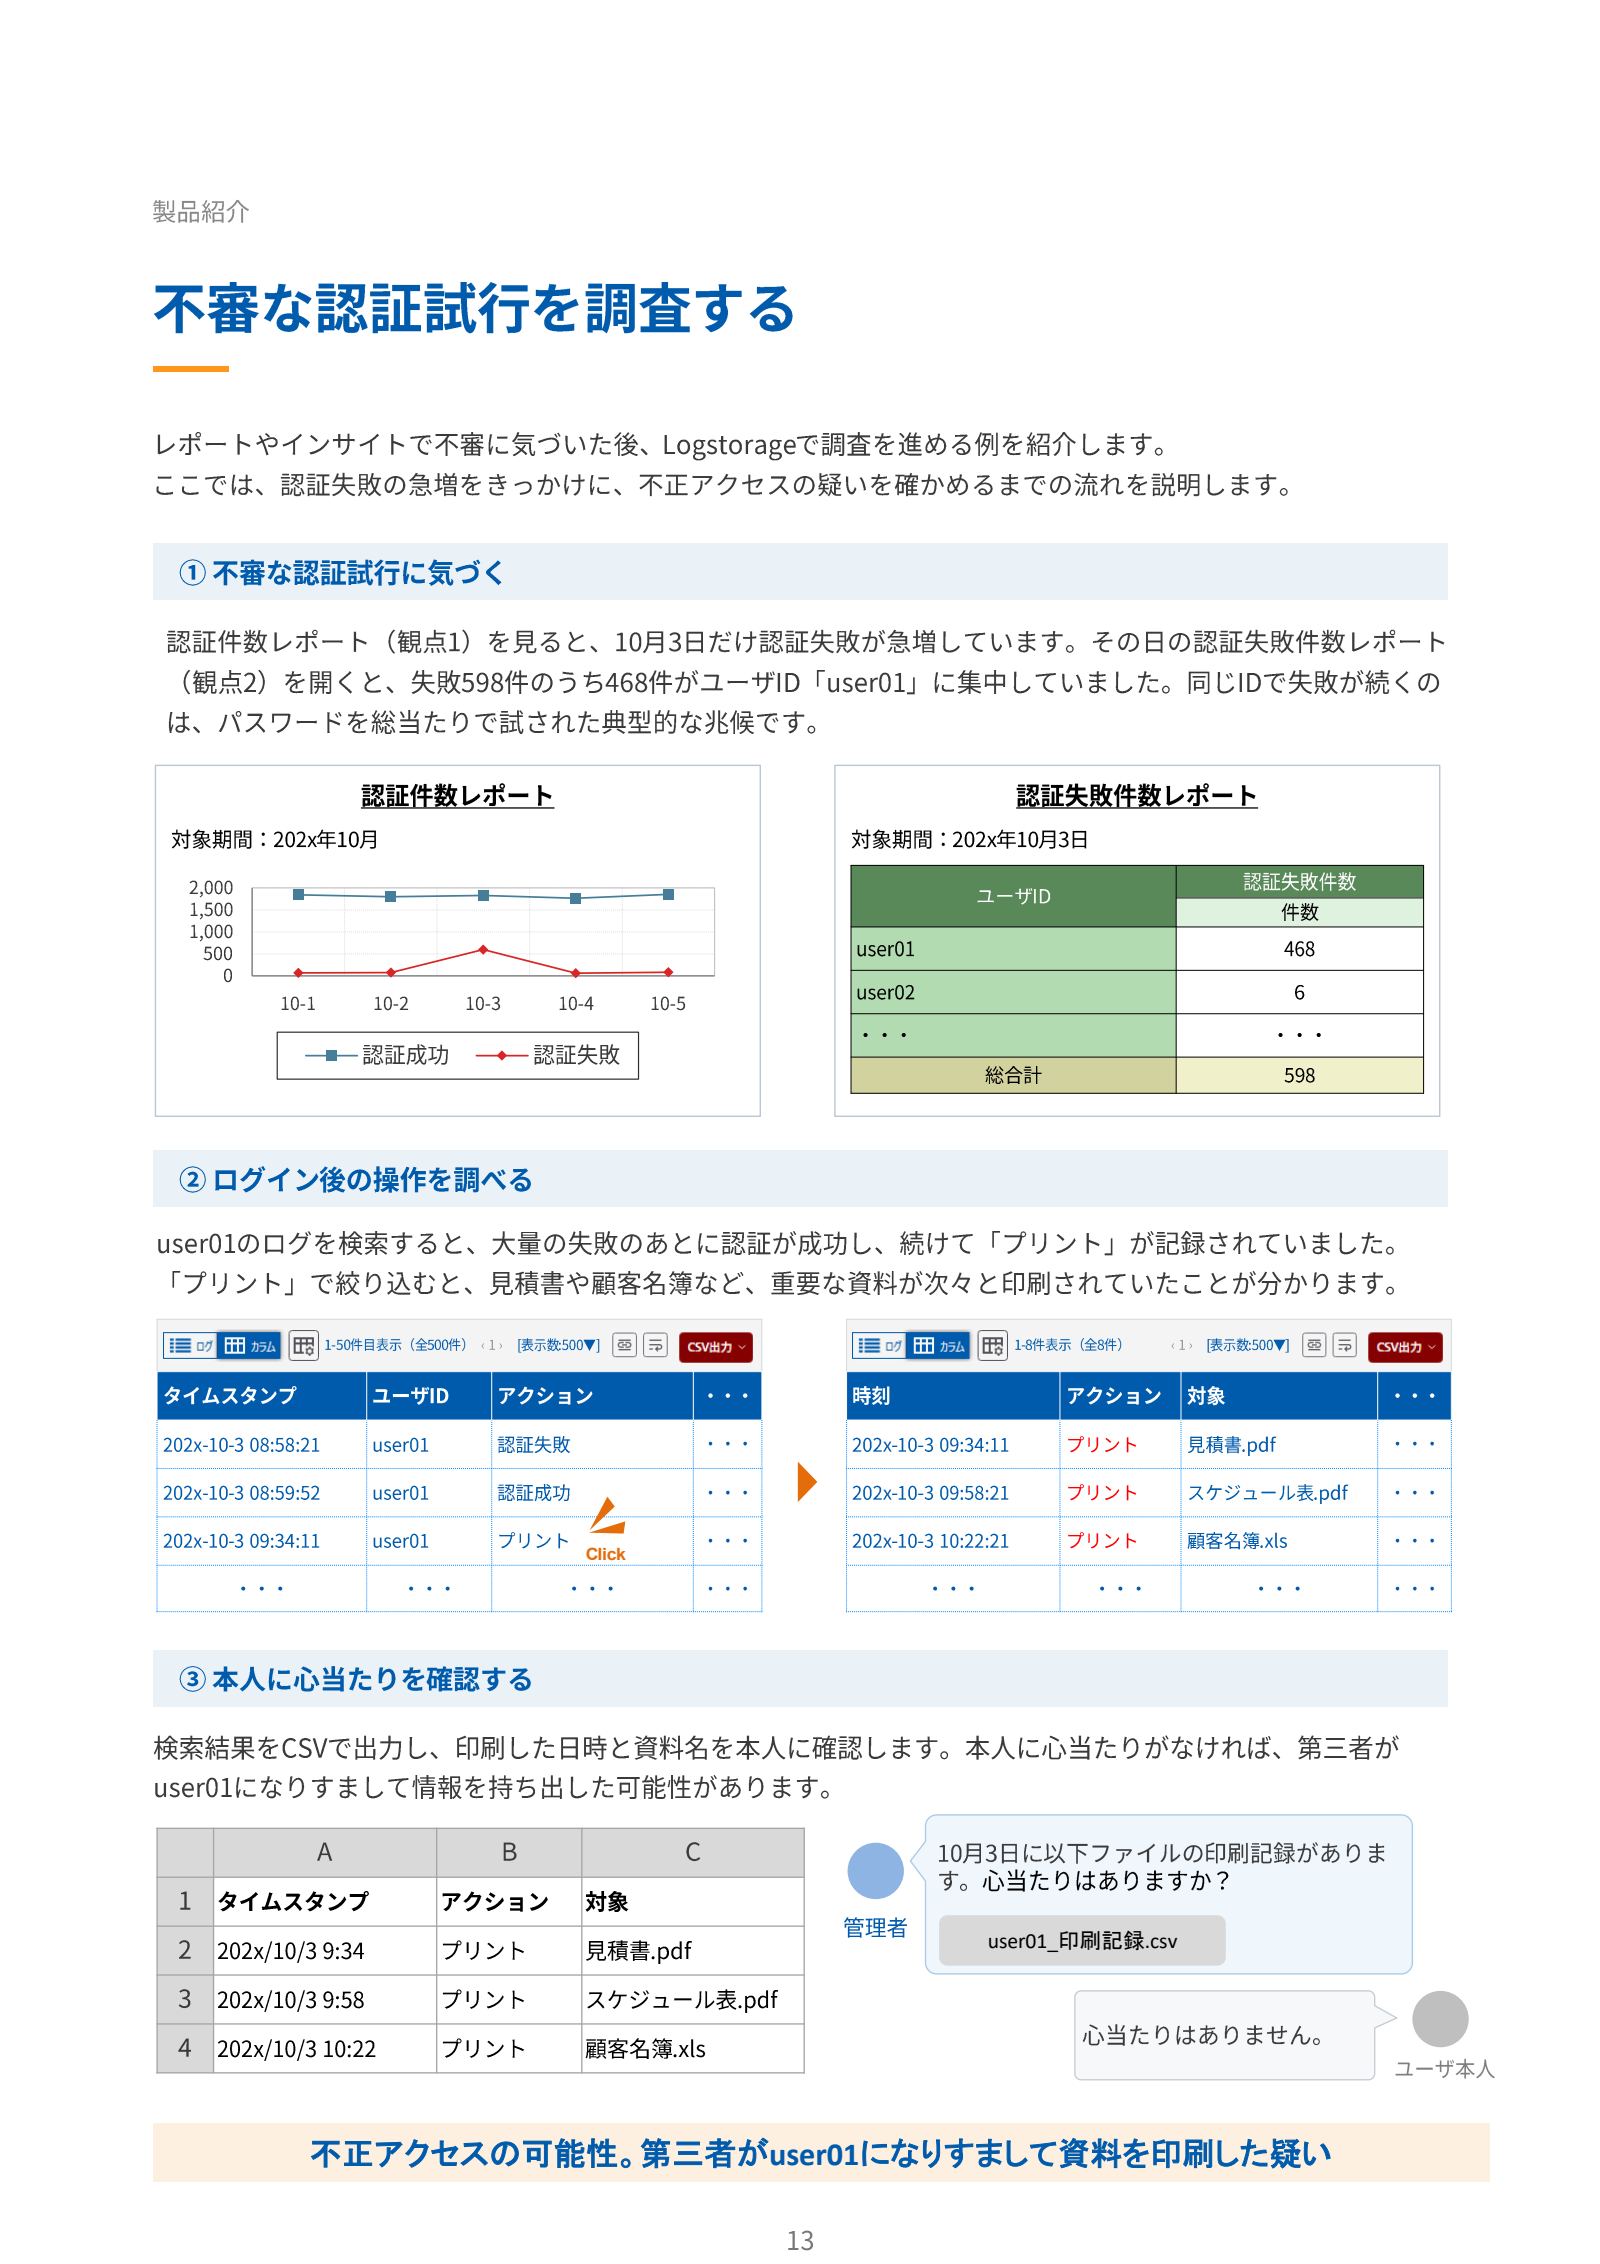
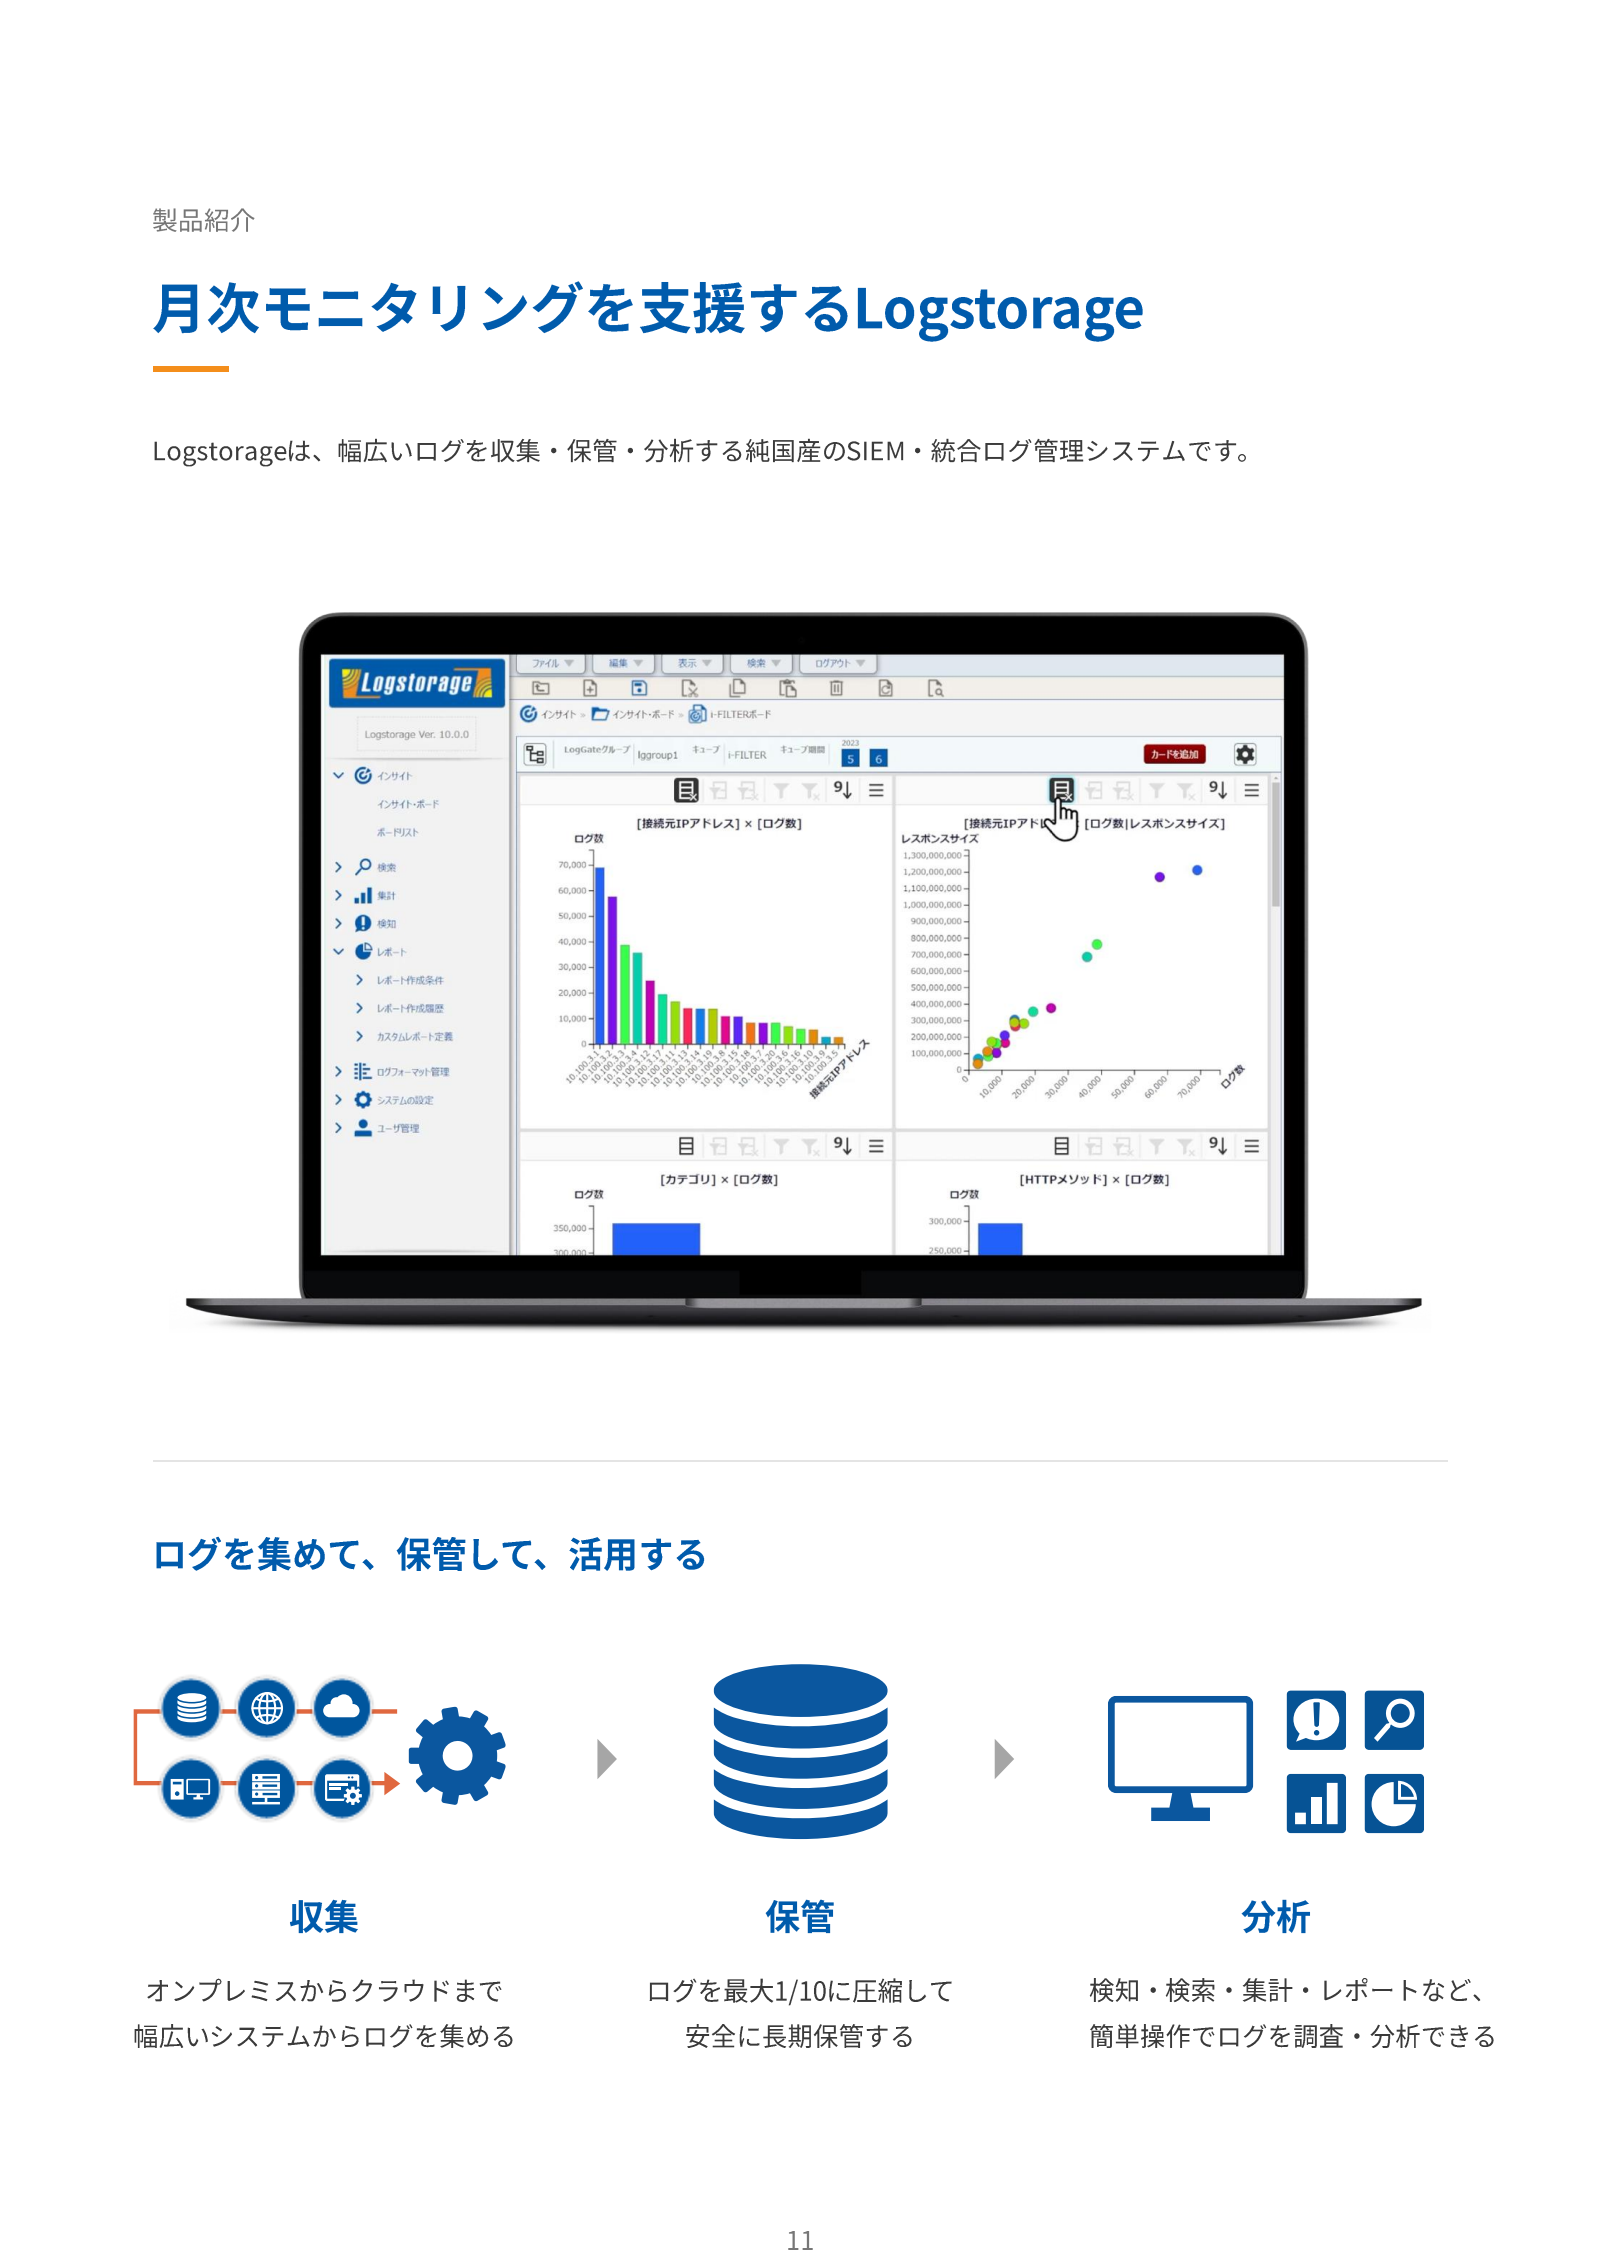
大量の認証ログを毎月一件ずつ確認するのは、大きな負担です。純国産のSIEM・統合ログ管理システム「Logstorage」なら、定期レポートやインサイト(ダッシュボード)で状況を把握し、気になる点は複数システムのログを横断して調べられるため、月次モニタリングの負担を抑えられます。これらの機能と、不審な認証試行に気づいた後の調査例、SCS評価制度のログ要件への対応表を紹介します。
資料に掲載した内容
- Logstorageとは
- 認証ログを効率的にモニタリングする機能
- 不審な認証試行の調査例
- SCS評価制度のログ要件への対応表
※ 本資料は自社のモニタリング方法や確認基準を検討するための参考資料であり、適合の保証や制度の公式解釈ではありません。
